Tags und Tag-Abdeckung
Die Tag-Schlüssel sehen, die Costfluent in Ihren Kostendaten gefunden hat, messen, wie viel der Kosten getaggt ist, die Schlüssel festlegen, die die Kosten eines Workspace tragen müssen, und eine Abdeckungswarnung festlegen.
Tags sind die Schlüssel-Wert-Beschriftungen, die Ihre Teams an Cloud-Ressourcen setzen. Costfluent liest sie bei jeder Erfassung; es schreibt sie nie. Die Tag-Schlüssel und die Tag-Richtlinie des Workspace stehen unter Zuordnung, dann Tags, einer Seite, die auch Einstellungen aufführt; die Tag-Abdeckung misst die Seite Einblicke.
Bevor Sie beginnen
- Tag-Schlüssel erscheinen, sobald eine Synchronisierung getaggte Ressourcen liefert. In Costfluent wird kein Schlüssel angelegt: Ein Schlüssel existiert, weil eine Ressource ihn trägt.
- Einen Tag-Schlüssel löschen erfordert die Organisationsrolle Eigentümer oder Integrationsverantwortliche Person. Eine Abdeckungswarnung festlegen oder die Tag-Richtlinie ändern erfordert die Teamrolle Bearbeiter in einem Workspace, den Ihr Team bearbeiten kann; lesen kann die Richtlinie jede Teamrolle.
Tag-Abdeckung lesen
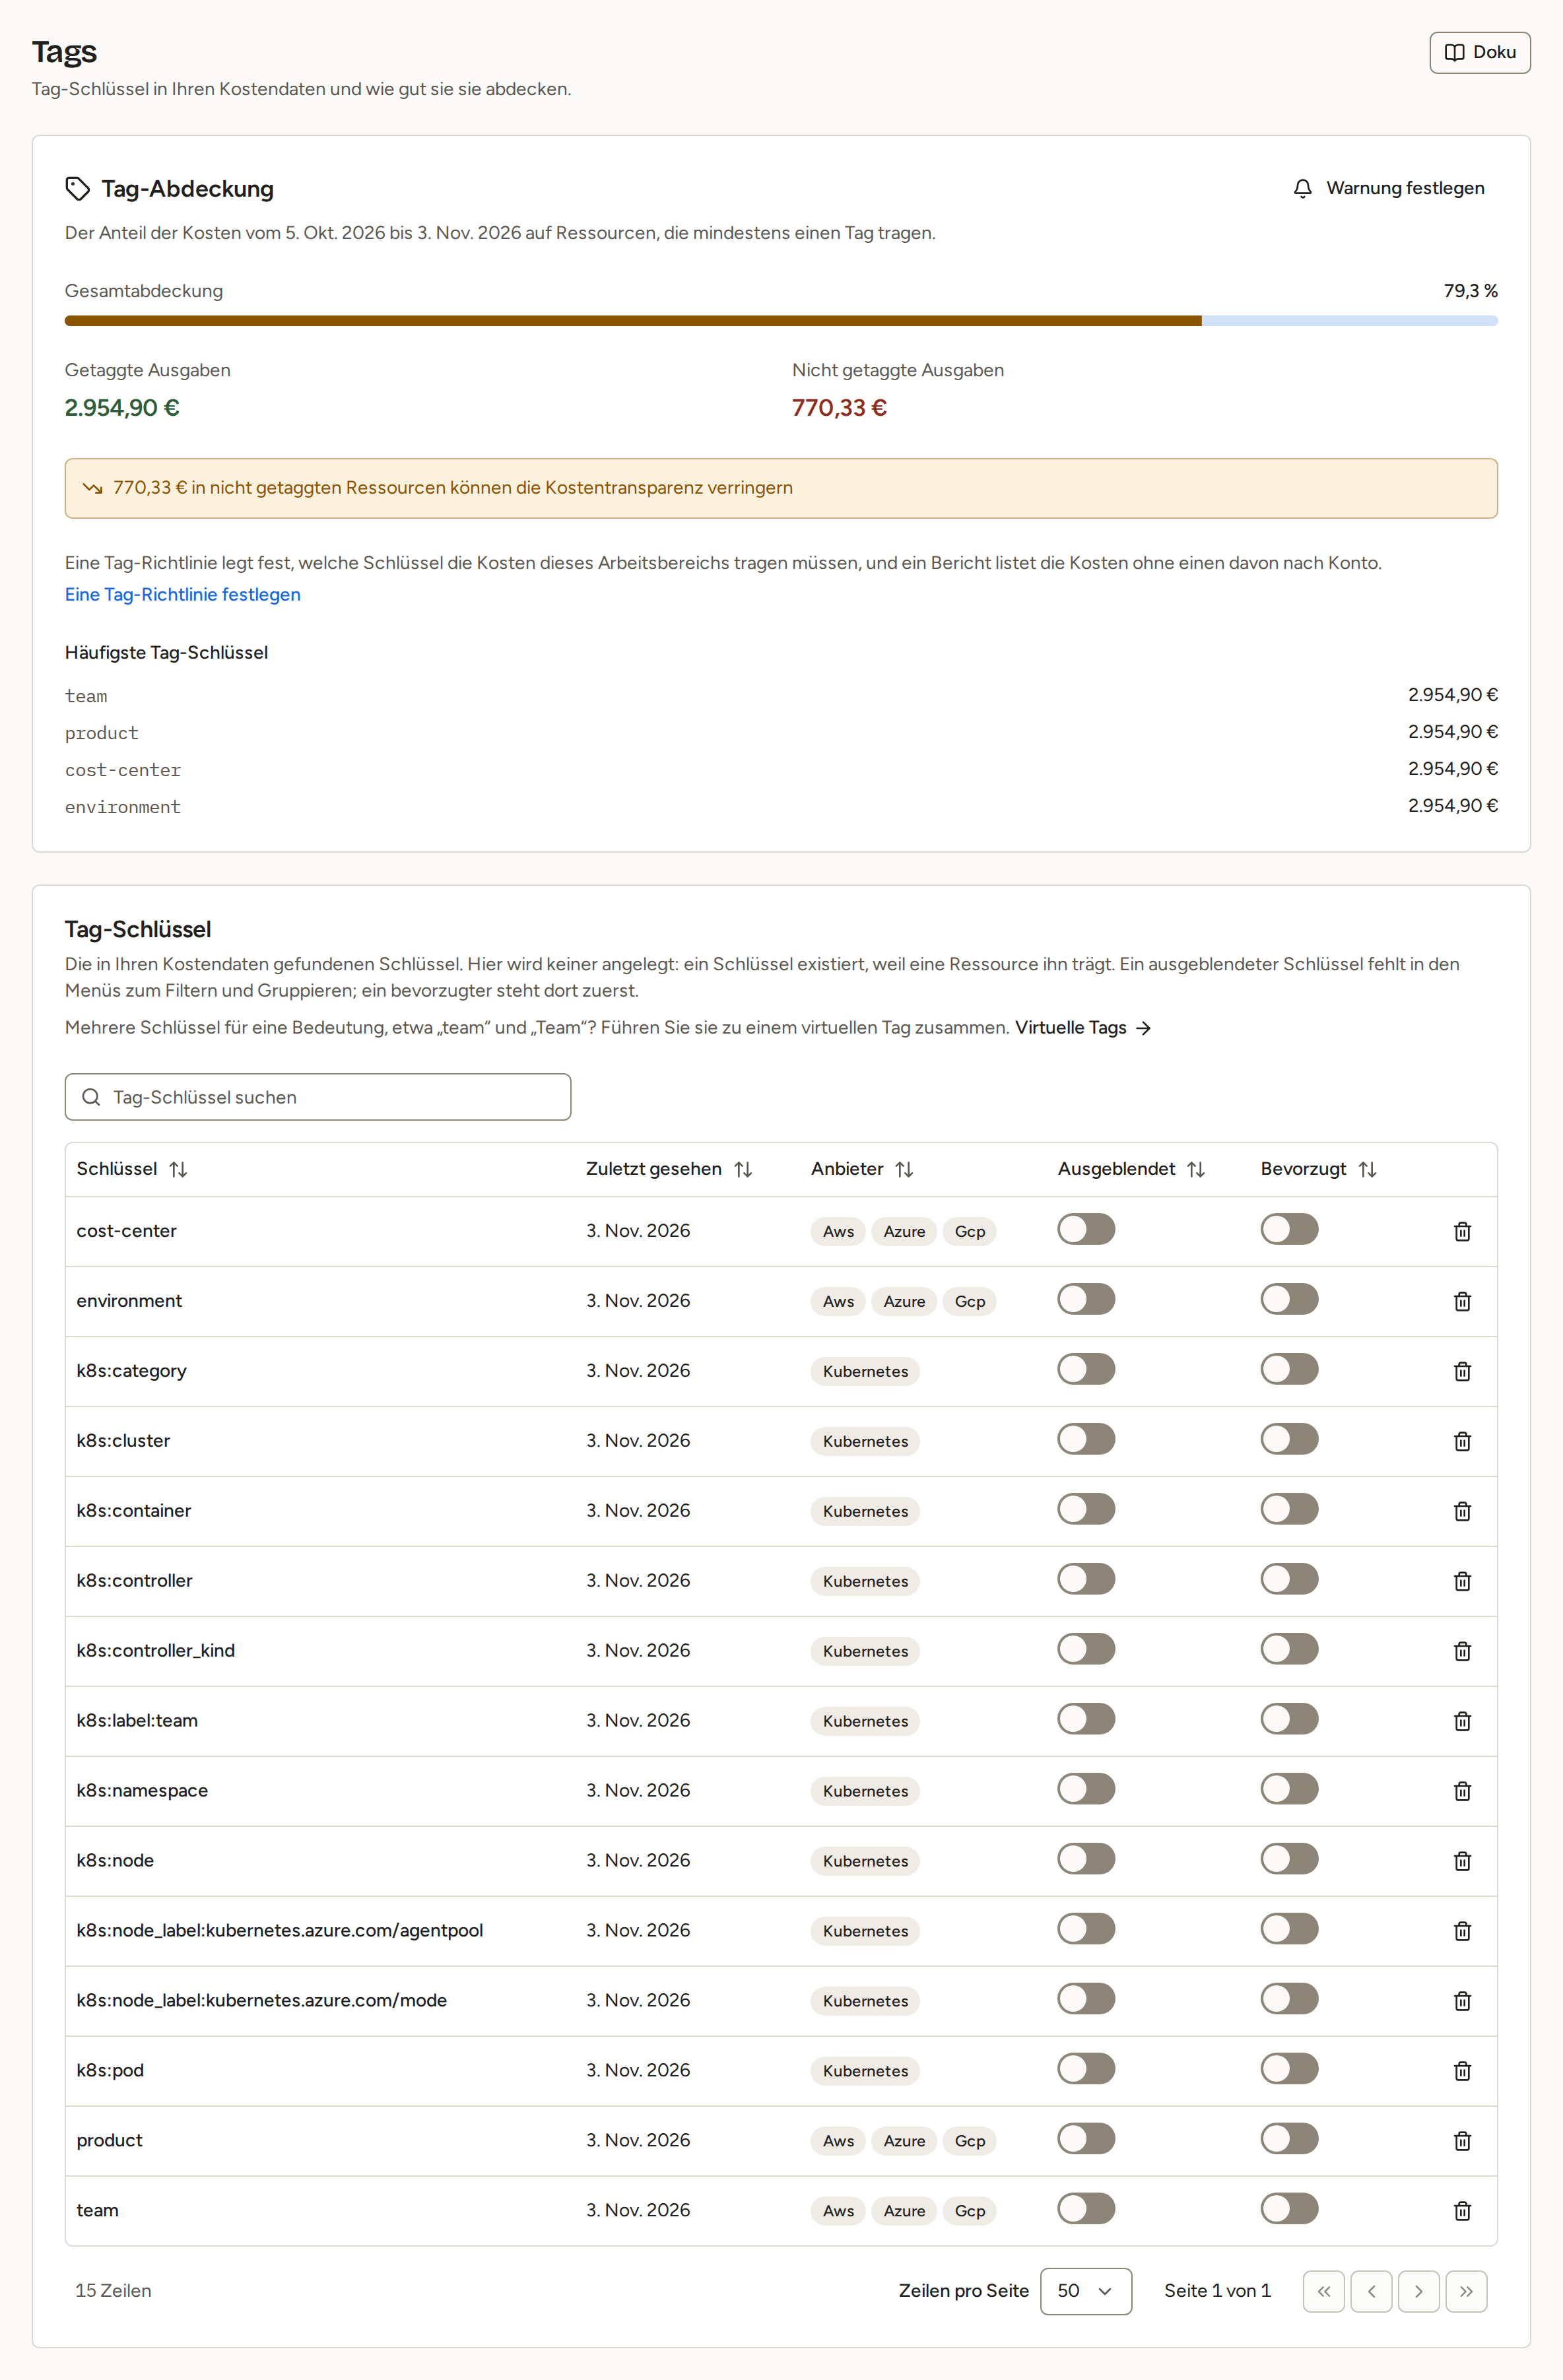
Öffnen Sie Einblicke. Die Karte Tag-Abdeckung deckt immer die letzten 30 Tage bis heute ab und nennt diese Tage und was sie misst: den Anteil der Kosten auf Ressourcen, die mindestens einen Tag tragen. Sie zeigt:
- Gesamtabdeckung: den Anteil der Kosten auf getaggten Ressourcen;
- Getaggte Ausgaben und Nicht getaggte Ausgaben;
- Häufigste Tag-Schlüssel: die fünf Schlüssel mit den meisten Kosten.
Unter Zuordnung, dann Tags, steht dieselbe Karte Tag-Abdeckung für den Workspace, über den Tag-Schlüsseln.
Solange Kosten ungetaggt sind und der Workspace keine Tag-Richtlinie hat, verlinkt die Karte „Eine Tag-Richtlinie festlegen“, den Abschnitt weiter unten.
AWS-Kosten aus dem Cost Explorer, die Historie vor der ersten Lieferung eines Exports, tragen keine Tags und zählen daher als nicht getaggt; die Karte nennt diese Monate (Historie und erste Lieferung).
Ein Schlüssel, den Costfluent selbst zu Ihren Kosten hinzufügt, macht sie nicht getaggt: aws:payerAccountId, den jede AWS-Kostenzeile trägt, und ai:user, der Benutzer, dem eine Zeile mit Ausgaben von Anthropic, OpenAI oder Cursor gehört, zählen zu keiner dieser Zahlen und stehen nicht unter Häufigste Tag-Schlüssel. Filtern und gruppieren können Sie nach ihnen weiterhin wie nach jedem Tag.
Abdeckungswarnung festlegen
- Wählen Sie auf der Karte Tag-Abdeckung der Seite Einblicke die Aktion Warnung festlegen.
- Geben Sie in Tag-Abdeckungswarnung festlegen unter Warnungsname einen Namen ein und stellen Sie die Abdeckungsschwelle mit dem Schieberegler in Prozent ein.
- Wählen Sie unter Senden an optional Benachrichtigungskanäle. Eine Benachrichtigung im Produkt wird immer auch gesendet.
- Wählen Sie Warnung erstellen. „Tag-Abdeckungswarnung erstellt“ bestätigt es.
Die Warnung löst aus, wenn die Abdeckung der letzten 30 Tage unter die Schwelle fällt, und erneut erst, nachdem sich die Abdeckung erholt hat und wieder darunter fällt. Siehe Warnungen.
Die Warnung erscheint auf der Seite Warnungen unter Konfigurierte Warnungen als Geringe Tag-Abdeckung und auf der Seite Einblicke in der Karte Warnungen, wo sie pausiert, fortgesetzt, bearbeitet und gelöscht werden kann.
Eine Tag-Richtlinie festlegen
Eine Tag-Richtlinie nennt die Tag-Schlüssel, die die Kosten eines Workspace tragen müssen: eine oder mehrere Regeln, jede mit den Schlüsseln, die sie verlangt, und dem Anbieter und den Konten, für die sie gilt. Die Karte Tag-Richtlinie unter Zuordnung, dann Tags, enthält sie.
Costfluent misst Ihre Tags nur gegen die Richtlinie. In Ihren Cloud-Konten ändert es nichts und setzt dort nichts durch.
- Öffnen Sie Zuordnung, dann Tags, und wählen Sie in der Karte Tag-Richtlinie „Regel hinzufügen“.
- Lassen Sie unter Anbieter „Alle Anbieter“ stehen oder wählen Sie einen. Lassen Sie die Regel unter Konten auf „Alle Konten“ oder fügen Sie die Konto-IDs so hinzu, wie Ihr Anbieter sie schreibt; beim Tippen schlägt das Feld die Konten aus den Kostendaten des Workspace vor.
- Wählen Sie unter Erforderliche Tag-Schlüssel „Erforderlichen Tag-Schlüssel hinzufügen“ und nehmen Sie Schlüssel aus Ihren Kostendaten oder tippen Sie einen, der noch nicht vorkam.
- Wählen Sie „Tag-Richtlinie speichern“. „Tag-Richtlinie gespeichert.“ bestätigt es.
Das Speichern der ersten Regeln legt den Bericht „Untagged cost by account“ an: die Kosten der letzten 30 Tage, denen ein erforderlicher Schlüssel fehlt, gruppiert nach Konto. Die Karte Tag-Richtlinie und die Karte „Tag-Abdeckung“ auf der Seite Einblicke verlinken ihn als „Nicht getaggte Kosten nach Konto“.
Nicht getaggte Kosten verfolgen
- Filtern Sie einen beliebigen Bericht auf Tag-Compliance, um die Kosten in die Zeilen zu teilen, die jeden erforderlichen Schlüssel tragen, und die Zeilen, denen einer fehlt; siehe Mit CQL filtern.
- Gruppieren Sie den Bericht der Richtlinie nach Segment statt nach Konto, um die nicht getaggten Kosten jedes Verantwortlichen zu sehen; siehe Segmente und Zuordnungsregeln.
- Planen Sie den Bericht der Richtlinie wöchentlich; siehe Berichte teilen und planen. Seine Zusammenfassung ergänzt den Anteil der Kosten der letzten sieben Tage, der jeden erforderlichen Schlüssel trug, dessen Änderung in Prozentpunkten gegenüber den sieben Tagen davor und die drei Konten mit den meisten Kosten, denen ein Schlüssel fehlt.
- Sobald die Richtlinie Regeln hat, misst eine Abdeckungswarnung diesen Anteil statt beliebiger Tags; der Dialog der Warnung nennt, welches Maß gilt.
Wie sich eine Tag-Richtlinie verhält
- Eine Regel gilt für die Kosten ihres Anbieters und ihrer Konten. Regeln addieren sich: Eine Kostenzeile muss die Schlüssel jeder Regel tragen, die für sie gilt.
- Ein Schlüssel zählt nur mit einem Wert, und Schlüssel unterscheiden Groß- und Kleinschreibung wie die Tags Ihres Anbieters: Eine Zeile mit dem Tag
Teamträgtteamnicht. - Eine Richtlinie enthält bis zu 20 Regeln; eine Regel verlangt 1 bis 20 Schlüssel und nennt bis zu 50 Konten.
- Ohne Regeln gilt jede Kostenzeile als Trägerin der erforderlichen Schlüssel, und die Abdeckungswarnung misst wieder beliebige Tags. Werden alle Regeln entfernt, bleibt der Bericht „Untagged cost by account“ bestehen und listet dann nichts.
- Ein Bericht liest die Richtlinie bei jeder Ausführung; eine geänderte Richtlinie ändert also, was ein bestehender Bericht zählt.
Tag-Schlüssel prüfen
Tag-Schlüssel listet jeden in den Kostendaten Ihrer Organisation gefundenen Schlüssel mit dem Zeitpunkt Zuletzt gesehen und den Anbieter, von denen er stammt; das Suchfeld über der Liste findet einen Schlüssel nach Namen. Damit Costfluent einen Schlüssel vergisst, wählen Sie den Papierkorb in seiner Zeile und bestätigen Sie in Diesen Tag-Schlüssel löschen? mit Löschen; er erscheint bei der nächsten Synchronisierung erneut, wenn Ihre Ressourcen ihn weiterhin tragen.
Ein Anbieter kann Hunderte Schlüssel liefern, die meisten davon Rauschen. Schalten Sie in der Zeile eines Schlüssels Ausgeblendet ein, damit er in den Menüs zum Filtern und Gruppieren fehlt, oder Bevorzugt, damit er dort zuerst steht. Ein Schlüssel ist das eine oder das andere; schalten Sie eines ein, schaltet sich das andere aus. Ein ausgeblendeter Schlüssel bleibt in dieser Liste und behält seine Werte in Ihren Kostendaten; ein Filter oder Bericht, der ihn schon nennt, funktioniert weiter. Nur die Organisationsrolle Eigentümer oder Integrationsverantwortliche Person kann die Schalter ändern, und die Karte sagt das jedem anderen Mitglied.
Tags in Berichten und Regeln nutzen
- Filtern oder gruppieren Sie einen Kostenbericht nach Tag und wählen Sie den Tag-Schlüssel; siehe Kostendaten untersuchen. Getaggt teilt die Kosten nach derselben Regel wie die Abdeckung in getaggte und nicht getaggte Zeilen, und „hat keinen Wert“ auf einer Bedingung auf Tag findet die Zeilen ohne diesen Schlüssel.
- Lassen Sie eine Zuordnungsregel auf einen Tag prüfen; siehe Segmente und Zuordnungsregeln.
- Ist dieselbe Bedeutung über mehrere Schlüssel verteilt oder sind manche Ressourcen ungetaggt, gibt ein virtueller Tag jeder Kostenzeile einen Wert. Die Karte Tag-Schlüssel verlinkt die Seite Virtuelle Tags.