Verwaltung
Zugriff für den Costfluent-Support
Lass den Costfluent-Support deine Organisation einige Tage lang lesen, sieh jeden seiner Zugriffe und beende den Zugriff.
Der Costfluent-Support sieht deine Organisation im Produkt nur, solange ein Eigentümer es erlaubt. Der Support kann nur lesen, als Costfluent-Support und nicht als eines deiner Mitglieder, und jeder Zugriff steht im Audit-Protokoll.
Bevor du beginnst
- Supportzugriff erlauben und entziehen erfordert die Organisationsrolle Eigentümer.
Supportzugriff erlauben
- Öffne Einstellungen, dann Organisation.
- Wähle unter Zugriff für den Costfluent-Support eine Dauer: 1, 3 oder 7 Tage. 3 Tage sind vorausgewählt.
- Wähle Zugriff erlauben. Die Karte zeigt, wann der Zugriff endet.
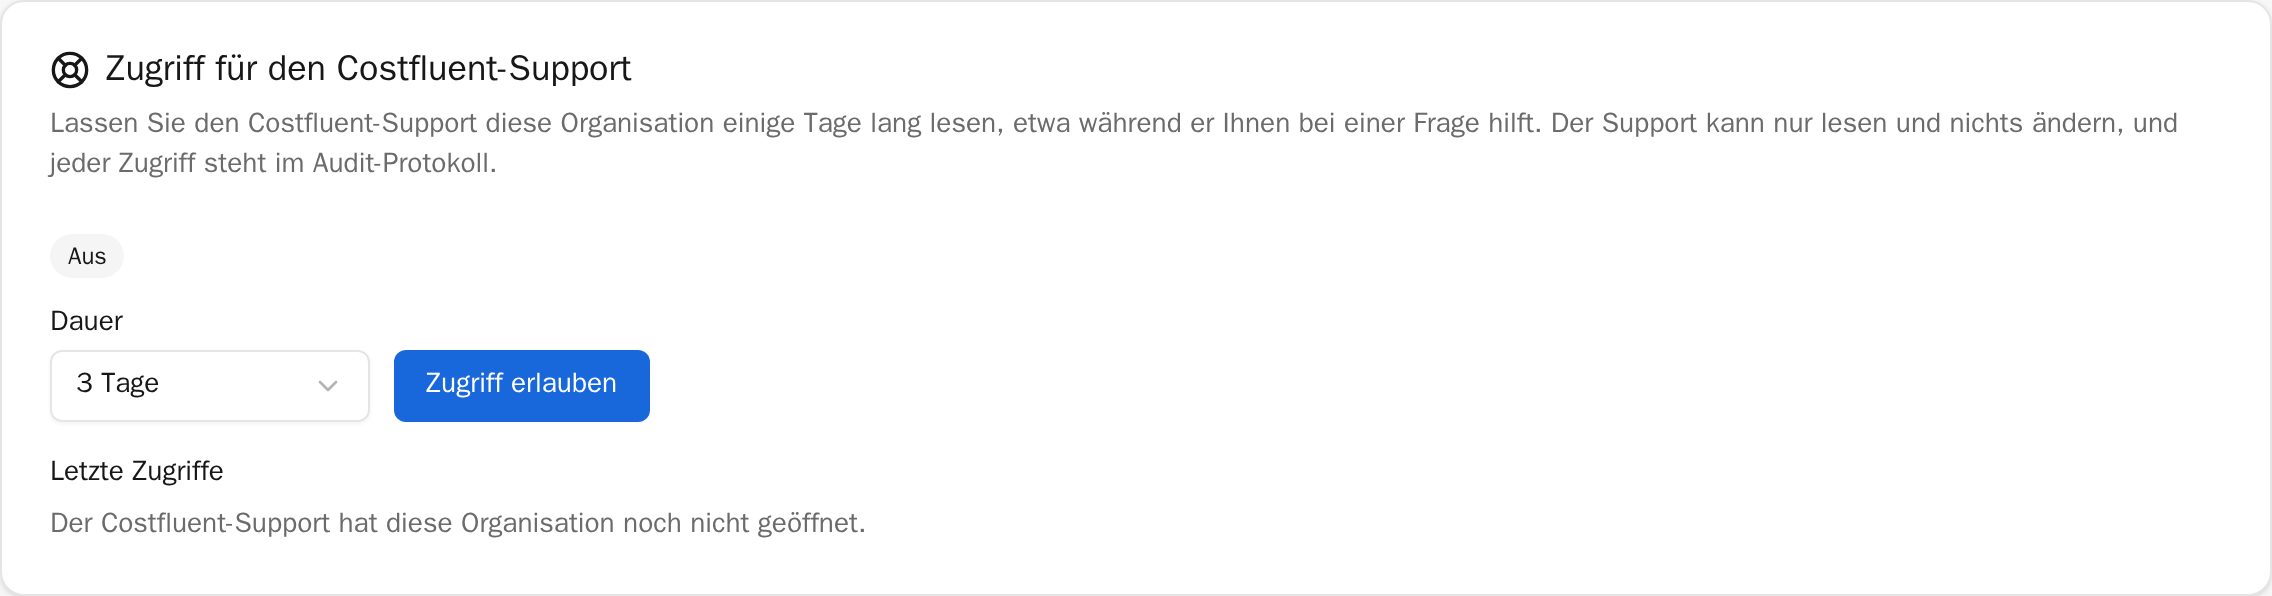
Erlaubst du den Zugriff erneut, während er aktiv ist, ersetzt die neue Dauer das Ende, ab jetzt gerechnet; dazu wählst du Neues Ende festlegen.
Supportzugriff entziehen
- Öffne Einstellungen, dann Organisation.
- Wähle unter Zugriff für den Costfluent-Support die Option Zugriff entziehen und bestätige.
Der Support verliert den Zugriff sofort. Du kannst ihn jederzeit wieder erlauben.
Was der Support sieht und tut
- Der Support liest deine Organisation so, wie ein Betrachter sie liest: Kosten, Berichte, Dashboards, Budgets, Verbindungen und Mitglieder.
- Der Support ändert nichts. Er kann keine API-Tokens oder Freigabelinks anlegen, keine Daten exportieren, niemanden einladen und seinen eigenen Zugriff weder verlängern noch erlauben.
- Nur Mitarbeitende von Costfluent können zugreifen, und nur, wenn sie sich mit einem Passkey angemeldet haben, der sie verifiziert hat.
Worauf Mitarbeitende von Costfluent zugreifen können
- Im Produkt sehen Mitarbeitende von Costfluent deine Organisation nur über den Supportzugriff: solange ein Eigentümer es erlaubt, nur lesend und mit jedem Zugriff im Audit-Protokoll.
- Änderungen, die Costfluent für dich vornimmt, etwa am Tarif, an einem Limit oder die Sperre eines Kontos, laufen über die Betriebskonsole von Costfluent, und jede steht in deinem Audit-Protokoll als „Costfluent“ mit dem Namen der Person.
- Außerhalb des Produkts können Betrieb und Reparatur des Dienstes Zugriff auf die Infrastruktur erfordern, auf der er läuft. Dieser Zugriff steht nicht in deinem Audit-Protokoll; er wird pro Person protokolliert.
Was aufgezeichnet wird
- Jeder Zugriff des Supports, einmal pro Sitzung und Tag, steht im Audit-Protokoll als
support_access.entered, mit „Costfluent-Support“ und dem Namen der Person als Akteur und ohne IP-Adresse. Unter Letzte Zugriffe zeigt die Karte die letzten davon. - Erlauben und Entziehen stehen dort als
support_access.grantedundsupport_access.revoked, mit dem Eigentümer, der es getan hat. - Beim ersten Zugriff des Supports mit einem erlaubten Zugriff erhält jeder Eigentümer eine E-Mail, die nennt, wer zugegriffen hat und wann der Zugriff endet.
Wie es sich verhält
- Der Zugriff endet von selbst zu dem Zeitpunkt, den die Karte zeigt; dafür musst du nichts tun.
- Die eigene Organisation von Costfluent erlaubt nie Supportzugriff.