Anmeldung und Sicherheit
Mit Passwort, Passkey, GitHub, Google oder Microsoft anmelden, Passkeys, Authenticator-App, verbundene Konten und verbundene Apps verwalten und den eigenen Identitätsanbieter über OpenID Connect verbinden.
Jede Person wählt, wie sie sich anmeldet. Ein Eigentümer der Organisation kann außerdem den Identitätsanbieter des Unternehmens für Single Sign-on verbinden; was das heute bewirkt, steht unter Single Sign-on verbinden.
Bevor Sie beginnen
- Passkeys, die Authenticator-App und verbundene Konten sind persönlich: Öffnen Sie das Kontomenü, dann Sicherheit.
- Single Sign-on erfordert die Organisationsrolle Eigentümer.
Anmeldemethoden
Die Anmeldeseite fragt zuerst nach Ihrer E-Mail-Adresse, dann nach Ihrem Passwort, dann nach einem Code. Im ersten Schritt bietet sie außerdem:
- Mit Passkey anmelden, in einem Browser, der Passkeys unterstützt;
- die Anmeldung mit GitHub, Google oder Microsoft, wo die Installation sie anbietet.
In Planung: Anmeldung mit Microsoft
Microsoft meldet Geschäfts- und Schulkonten an, deren Organisation ihre E-Mail-Domain bei Microsoft bestätigt hat: Ein solches Konto meldet sich bei dem Costfluent-Konto mit dieser Adresse an oder legt eines an. Für jede andere Adresse bürgt Microsoft nicht, daher wird jedes andere Microsoft-Konto abgelehnt, private Konten eingeschlossen; registrieren Sie sich stattdessen mit einem Passwort oder einem anderen Anbieter.
Ist für die Domain Ihres Unternehmens Single Sign-on aktiviert, erkennt die Anmeldeseite sie an der E-Mail-Adresse und leitet Sie zu Ihrem Identitätsanbieter weiter, statt nach einem Passwort zu fragen. Die Registrierungsseite tut das nur, wo die Verbindung Konten anlegt oder Single Sign-on vorgeschrieben ist, wie Aktivieren und erzwingen erklärt. Siehe Single Sign-on verbinden.
Nach Ihrem Passwort fragt die Anmeldeseite nach einem sechsstelligen Code, bevor sie Sie anmeldet. Wenn Sie eine Authenticator-App eingerichtet haben, fragt sie nach deren Code. Sonst schickt Costfluent einen Code an Ihre Adresse, mit dem Betreff "Ihr Anmeldecode - Costfluent", oder "Your sign-in code - Costfluent", wenn Ihre Sprache English ist. Der Code funktioniert nur einmal und läuft nach 10 Minuten ab oder sobald Sie einen neuen anfordern; Neuen Code senden sendet höchstens einmal pro Minute einen. Fünf falsche Codes, per E-Mail oder aus der App, sperren den Code-Schritt für bis zu 15 Minuten. Die Anmeldung mit Passkey, einem verbundenen Konto, Single Sign-on oder einem Bestätigungslink per E-Mail fragt nie nach dem E-Mail-Code. Unter Sitzungen steht eine mit dem E-Mail-Code begonnene Sitzung als Passwort und E-Mail-Code. Kommt ein Code, ohne dass Sie sich angemeldet haben, kennt jemand Ihr Passwort: Ändern Sie es und wählen Sie unter Sitzungen Überall sonst abmelden.
Eine Sitzung verlängert sich, solange Sie sie nutzen, und endet nach 7 Tagen ohne Nutzung. Auch wenn Sie sie gerade erst genutzt haben, endet sie 30 Tage nach der Anmeldung, oder 24 Stunden danach, wenn sie über Single Sign-on begonnen hat; danach melden Sie sich neu an. Endet eine Sitzung, während Sie weg sind, sagt die Anmeldeseite, warum: Die Sitzung ist abgelaufen, war inaktiv, Sie selbst oder ein Eigentümer haben sie abgemeldet, oder das Passwort oder die E-Mail-Adresse hat sich geändert. Gruppenänderungen bei Ihrem Identitätsanbieter gelten deshalb bei dieser nächsten Anmeldung, innerhalb eines Tages. Ist Single Sign-on verpflichtend eingeschaltet, kann sich eine bei Ihrem Identitätsanbieter entfernte Person nicht wieder anmelden, außer sie ist Notfall-Eigentümer.
Passwort zurücksetzen
Haben Sie Ihr Passwort vergessen, wählen Sie auf der Anmeldeseite Passwort vergessen?, geben Sie Ihre E-Mail ein und wählen Sie Link senden. Meldet sich die Adresse mit einem Passwort an, sendet Costfluent ihr einen Link, mit dem Sie ein neues festlegen. Der Link funktioniert einmal und gilt 1 Stunde lang: Öffnen Sie ihn, geben Sie das neue Passwort unter Neues Passwort und Passwort bestätigen ein und wählen Sie Passwort zurücksetzen. Danach werden alle Sitzungen des Kontos abgemeldet, und Sie melden sich mit dem neuen Passwort an.
- Ein Konto, das sich mit GitHub, Google, Microsoft, einem Passkey oder Single Sign-on anmeldet, hat kein Passwort und erhält daher keine E-Mail: Melden Sie sich so an, wie Sie sich registriert haben. Um ein Passwort hinzuzufügen, melden Sie sich an und wählen unter Passwort in Sicherheit Link zum Festlegen per E-Mail senden.
- Eine erneute Anfrage für dieselbe Adresse innerhalb einer Minute sendet keine zweite E-Mail, warten Sie also auf die erste. Eine spätere Anfrage sendet einen neuen Link, und der frühere funktioniert nicht mehr.
- Die Seite antwortet gleich, ob die Adresse ein Konto hat oder nicht. Nur wenn zu viele Anfragen aus Ihrem Netzwerk kommen, sagt sie das stattdessen, und wie lange Sie warten müssen.
- Ein abgelaufener oder schon verwendeter Link bietet Neuen Link anfordern an.
Wenn Ihr Passwort abgelehnt wird
Nach einem falschen Passwort zeigt die Anmeldeseite "Ungültige E-Mail oder Passwort". Dasselbe zeigt sie für eine Adresse ohne Konto, für ein Konto ohne Passwort und während die Anmeldung mit Passwort ausgesetzt ist; so verrät sie nichts über ein Konto. Darunter nennt sie die Auswege.
- Ein Konto, das mit GitHub, Google, Microsoft oder einem Passkey angelegt wurde, hat kein Passwort: Wählen Sie Ändern und melden Sie sich so an, wie Sie sich registriert haben.
- Nach 10 falschen Passwörtern in Folge ist die Anmeldung mit Passwort 15 Minuten lang ausgesetzt. Währenddessen wird jedes Passwort abgelehnt, auch das richtige, außer in einem Browser, in dem Sie Ihr aktuelles Passwort festgelegt haben oder in dem Sie sich zuletzt kürzlich und mit diesem Passwort angemeldet haben: Dort meldet Sie das richtige Passwort weiterhin an. Costfluent schickt der Adresse des Kontos zu Beginn eine E-Mail mit dem Betreff "Anmeldung mit Passwort ausgesetzt - Costfluent", oder "Password sign-in paused - Costfluent", wenn Ihre Sprache English ist, und der Schaltfläche Passwort zurücksetzen: Mit einem neuen Passwort melden Sie sich sofort an. Ein Passkey oder ein verbundenes Konto meldet Sie in der Zwischenzeit weiter an.
- Ein richtiges Passwort vorher setzt die Zählung zurück. Ein falsches Passwort, mit dem Sie bestätigen, dass Sie es sind, zählt genauso.
Passkey hinzufügen
- Öffnen Sie Sicherheit und wählen Sie unter Passkeys die Schaltfläche Passkey hinzufügen.
- Unter Gerätename stehen bereits dieser Browser und sein System, etwa „Chrome auf macOS“. Behalten oder ändern Sie den Namen, wählen Sie Passkey hinzufügen und bestätigen Sie mit Fingerabdruck, Gesicht oder Geräte-PIN.
Jeder Passkey zeigt, wann er hinzugefügt und zuletzt verwendet wurde. Umbenennen ändert seinen Namen, damit Sie Passkeys auf verschiedenen Geräten auseinanderhalten; anmelden können Sie sich mit ihm wie zuvor. Entfernen beendet ihn auf diesem Gerät. Ist er Ihre einzige Anmeldemöglichkeit, wird Entfernen abgelehnt, bis Sie einen weiteren Passkey hinzufügen oder ein GitHub-, Google- oder Microsoft-Konto verbinden. Ein Browser ohne Passkey-Unterstützung sagt das, und Passkey hinzufügen bleibt dort nicht verfügbar.
Jedes Mal, wenn hier ein Passkey hinzugefügt wird, schickt Costfluent eine E-Mail in Ihrer Sprache an Ihre Adresse, mit dem Zeitpunkt. Ein Passkey meldet Sie ohne Ihr Passwort an: Wenn Sie ihn nicht hinzugefügt haben, wählen Sie bei ihm Entfernen, dann unter Sitzungen Überall sonst abmelden, und ändern Sie Ihr Passwort.
Authenticator-App einrichten
Eine Authenticator-App ergänzt jede Anmeldung um einen sechsstelligen Code, anstelle des Codes, den Costfluent Ihnen sonst nach dem Passwort per E-Mail schickt, und ist das, was eine Organisation verlangt, die die Zwei-Faktor-Authentifizierung voraussetzt; der E-Mail-Code erfüllt diese Anforderung nicht.
- Öffnen Sie Sicherheit und wählen Sie unter Authenticator-App die Schaltfläche Einrichten.
- Scannen Sie den QR-Code mit Ihrer Authenticator-App oder fügen Sie Costfluent mit dem Schlüssel unter Geheimer Schlüssel oder über In Authenticator-App öffnen hinzu.
- Geben Sie den Authentifizierungscode ein, den die App anzeigt, und wählen Sie Bestätigen.
- Bewahren Sie die Wiederherstellungscodes unter Speichern Sie Ihre Wiederherstellungscodes auf, mit Codes kopieren oder Herunterladen, das sie als Textdatei speichert, und wählen Sie dann Fertig. Die Codes werden nur dieses eine Mal angezeigt; jeder meldet Sie einmal an, falls Sie die App verlieren.
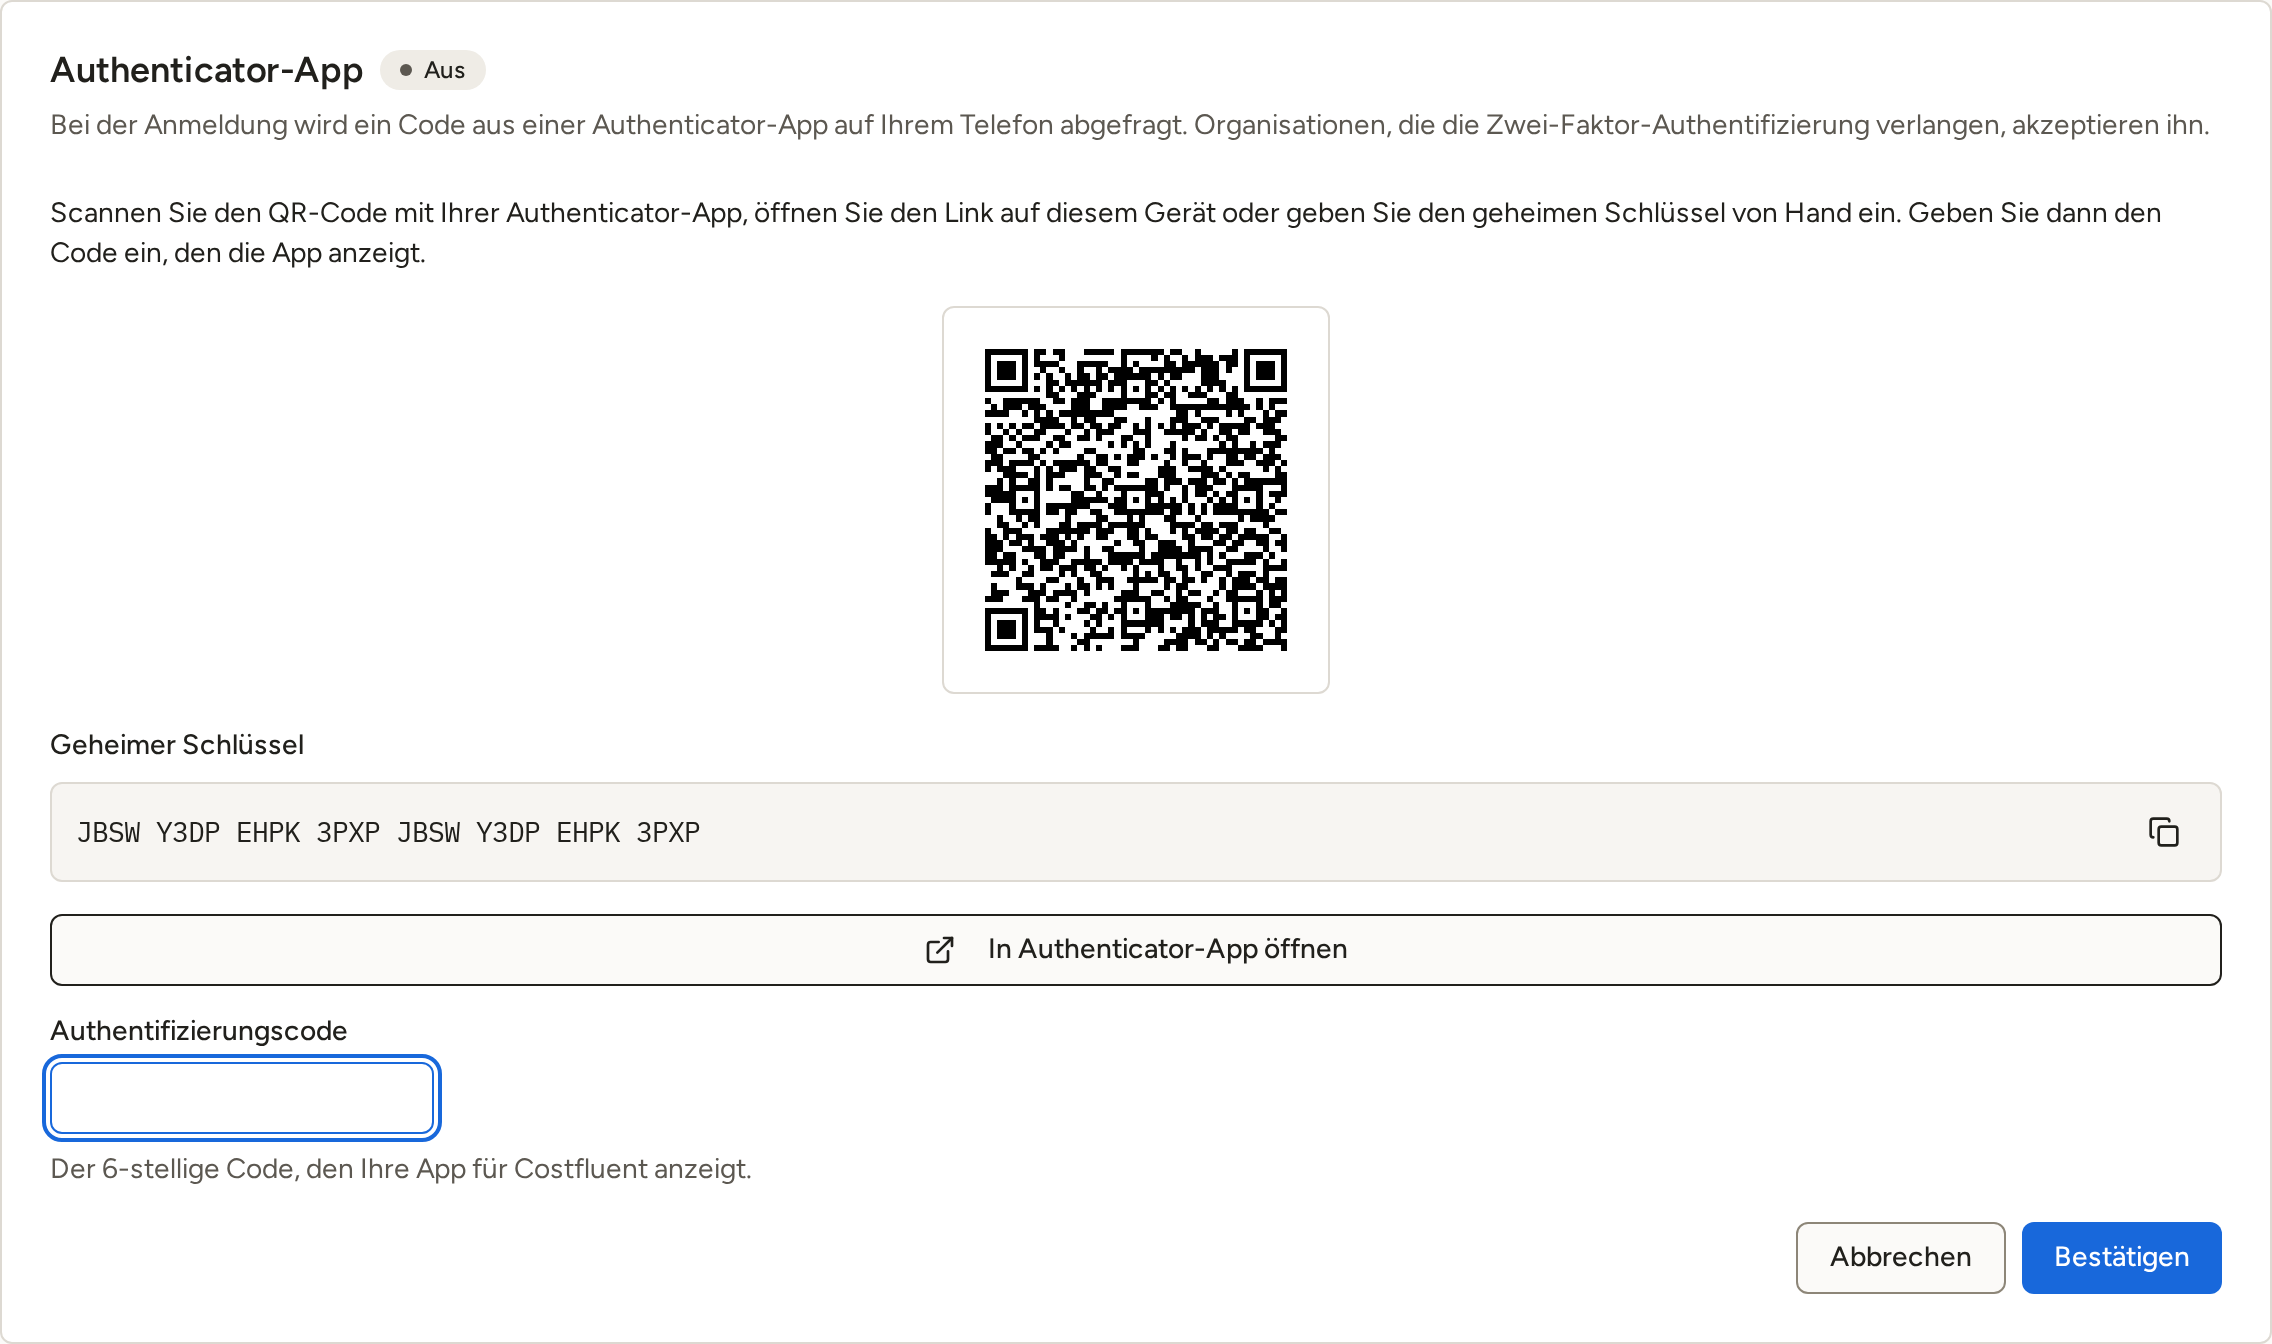
Der Abschnitt zeigt An oder Aus. Die Einrichtung braucht eine aktuelle Anmeldung. Entfernen fragt unter Aktuelles Passwort nach Ihrem Passwort und nach einem Code oder Wiederherstellungscode. Ein Konto ohne Passwort, angelegt mit einem Passkey oder einem verbundenen Konto, gibt nur den Code oder Wiederherstellungscode ein und braucht eine Anmeldung aus den letzten 60 Minuten; eine Bestätigung, dass Sie es sind, zählt hier nicht. Danach bietet Entfernen Erneut anmelden an.
Sitzungen, Passwort und Wiederherstellungscodes
Sicherheit listet auch Ihre Sitzungen: jeden Browser und jedes Gerät, das bei Ihrem Konto angemeldet ist, mit Anmeldeart und Adresse, Anmeldezeit und letzter Aktivität; dieser Browser ist als Dieses Gerät markiert. Abmelden beendet eine Sitzung, Überall sonst abmelden alle außer dieser. Ein abgemeldetes Gerät funktioniert innerhalb von 15 Minuten nicht mehr.
Manche Änderungen brauchen eine aktuelle Anmeldung: eine Anmeldung oder eine Bestätigung, dass Sie es sind, aus den letzten 60 Minuten. Das sind Änderungen, die dauerhaften Zugang vergeben, ändern, wer hereinkommt, Daten aus Costfluent hinausschicken oder sie löschen, etwa ein API-Token erstellen, jemanden einladen oder seine Rolle ändern, Single Sign-on, die Pflicht zur Zwei-Faktor-Authentifizierung oder die Erlaubnis für KI-Agenten, Objekte anzulegen und zu ändern, ändern, einen Cluster hinzufügen, einen Workspace, einen Cluster oder eine Verbindung löschen und den Tarif oder die Zahlungsart ändern. Ebenso fragt Costfluent nach, wenn Sie als Partner jemanden aus einem Team entfernen, das für eine von Ihnen verwaltete Organisation auf Darf nicht betreten steht, oder ein solches Team löschen, weil die Person damit dort hereinkommen kann, und wenn Sie ein gesperrtes Mitglied entfernen, das für den Partner arbeitet, der Ihre Organisation verwaltet. Aus einer älteren Sitzung bittet Costfluent Sie zu bestätigen, dass Sie es sind, mit einem Passkey, der Sie per Fingerabdruck, Gesicht oder PIN prüft, einem Code aus Ihrer Authenticator-App oder Ihrem Passwort, und führt die Änderung dann direkt dort aus, ohne Sie abzumelden oder Ihre Eingaben zu verwerfen; Erneut anmelden, das der Dialog ebenfalls anbietet, verlässt stattdessen die Seite, und Ihre Eingaben gehen verloren. Ihr Passwort allein genügt nur bei einem Konto ohne Passkey und ohne Authenticator-App, solange keine Organisation, der Sie angehören, Zwei-Faktor-Authentifizierung verlangt. Ein Passkey oder eine Authenticator-App, die Sie seit Ihrer Anmeldung hinzugefügt haben, bestätigt erst etwas, nachdem Sie sich damit erneut angemeldet haben. Die Bestätigung ändert nicht, wann Sie sich angemeldet haben; die Sitzung endet also, wann sie ohnehin geendet hätte. Ein Konto, das nicht bestätigen kann, etwa eines, das sich per Single Sign-on anmelden muss und kein Notfall-Eigentümer ist, wird stattdessen gebeten, sich erneut anzumelden.
Geben Sie unter Passwort Ihr bisheriges Passwort unter Aktuelles Passwort und das neue zweimal unter Neues Passwort ein und wählen Sie Passwort ändern; Ihre anderen Sitzungen werden abgemeldet. Ein Konto ohne Passwort, angelegt mit einem Passkey oder einem verbundenen Konto, wählt stattdessen Link zum Festlegen per E-Mail senden. Haben Sie ein Passwort, aber vergessen, wählen Sie unter Aktuelles Passwort vergessen? die Schaltfläche Link per E-Mail senden und erhalten einen Link, der es zurücksetzt.
Solange Sie eine Authenticator-App haben, zeigt Wiederherstellungscodes, wie viele unbenutzte Codes übrig sind, und warnt, wenn es wenige sind, oder sagt, wenn keine mehr übrig sind. Neue Codes erzeugen fragt unter Aktuelles Passwort nach Ihrem Passwort und nach dem Code aus der Authenticator-App und zeigt dann einmalig neue Codes, mit Codes kopieren und Herunterladen; die alten funktionieren nicht mehr. Ein Konto ohne Passwort gibt nur den Code aus der Authenticator-App ein und braucht wie beim Entfernen der App eine Anmeldung aus den letzten 60 Minuten, sonst wird ihm Erneut anmelden angeboten.
Ein Eigentümer kann auch ein Mitglied abmelden: Öffnen Sie Einstellungen, dann Benutzer, und wählen Sie in den Aktionen des Mitglieds Abmelden. Das beendet jede Sitzung des Mitglieds, in jeder Organisation, der es angehört, weil eine Sitzung der Person gehört und nicht einer Organisation; es kann sich wieder anmelden. Benutzer zeigt unter Zweiter Faktor, ob jedes Mitglied eine Authenticator-App hat und wie es sich zuletzt angemeldet hat.
Wenn Sie Ihre Authenticator-App verlieren
Ohne die App melden Sie sich mit einem Wiederherstellungscode an: Geben Sie ihn nach Ihrem Passwort unter Authentifizierungscode ein, wo sonst der Code der App steht. Jeder Wiederherstellungscode funktioniert einmal. Öffnen Sie danach Sicherheit, wählen Sie unter Authenticator-App die Schaltfläche Entfernen, bestätigen Sie mit einem weiteren Wiederherstellungscode unter Code oder Wiederherstellungscode und richten Sie die App auf Ihrem neuen Gerät erneut ein; bewahren Sie die neuen Wiederherstellungscodes auf, die sie dabei anzeigt.
Ein Passkey, der Sie per Fingerabdruck, Gesicht oder PIN prüft, meldet Sie ebenfalls ohne den Code der App an.
Haben Sie die App und alle Wiederherstellungscodes verloren und keinen solchen Passkey, kann die Anmeldeseite Sie nicht hineinlassen. Ihr Code-Schritt bietet dann Was Sie tun können, das diesen Abschnitt öffnet, und Kontaktieren Sie uns, das das Kontaktformular öffnet. Nennen Sie dort die E-Mail-Adresse Ihres Costfluent-Kontos; die Antwort geht an die Adresse, die Sie im Formular angeben.
Verbundene Konten
Verbundene Konten listet die GitHub-, Google- oder Microsoft-Konten, mit denen Sie sich anmelden können. Um ein Konto zu verbinden, melden Sie sich ab und anschließend mit GitHub, Google oder Microsoft unter der E-Mail-Adresse Ihres Costfluent-Kontos an: Ein Konto beim Anbieter, das diese Adresse bestätigt hat, wird mit Ihrem verbunden. Mit einer anderen Adresse entsteht ein separates Costfluent-Konto. Die Karte sagt das, mit Ihrer Adresse und den Anbietern, die diese Installation anbietet.
Trennen entfernt ein verbundenes Konto. Ist es Ihre einzige Anmeldemöglichkeit, ist Trennen nicht verfügbar, bis Sie einen Passkey hinzufügen oder ein Passwort festlegen, und die Zeile sagt das, mit Links zu beiden Karten; zum Passwort siehe Ihr Konto.
Verbundene Apps
Eine App, bei der Sie sich mit Ihrem Costfluent-Konto anmelden, etwa der Befehl costfluent, liest für Sie eine Organisation, wie Mit einer App anmelden beschreibt. Öffnen Sie Einstellungen, dann Verbundene Apps, um die Apps zu sehen, die Sie mit der Organisation verbunden haben. Widerrufen beendet eine sofort: Ihr nächster Aufruf wird abgelehnt, und sie bittet Sie, sich neu anzumelden. Die verbundenen Apps jedes Mitglieds sehen und widerrufen erfordert die Organisationsrolle Eigentümer; jedes andere Mitglied sieht und widerruft seine eigenen.
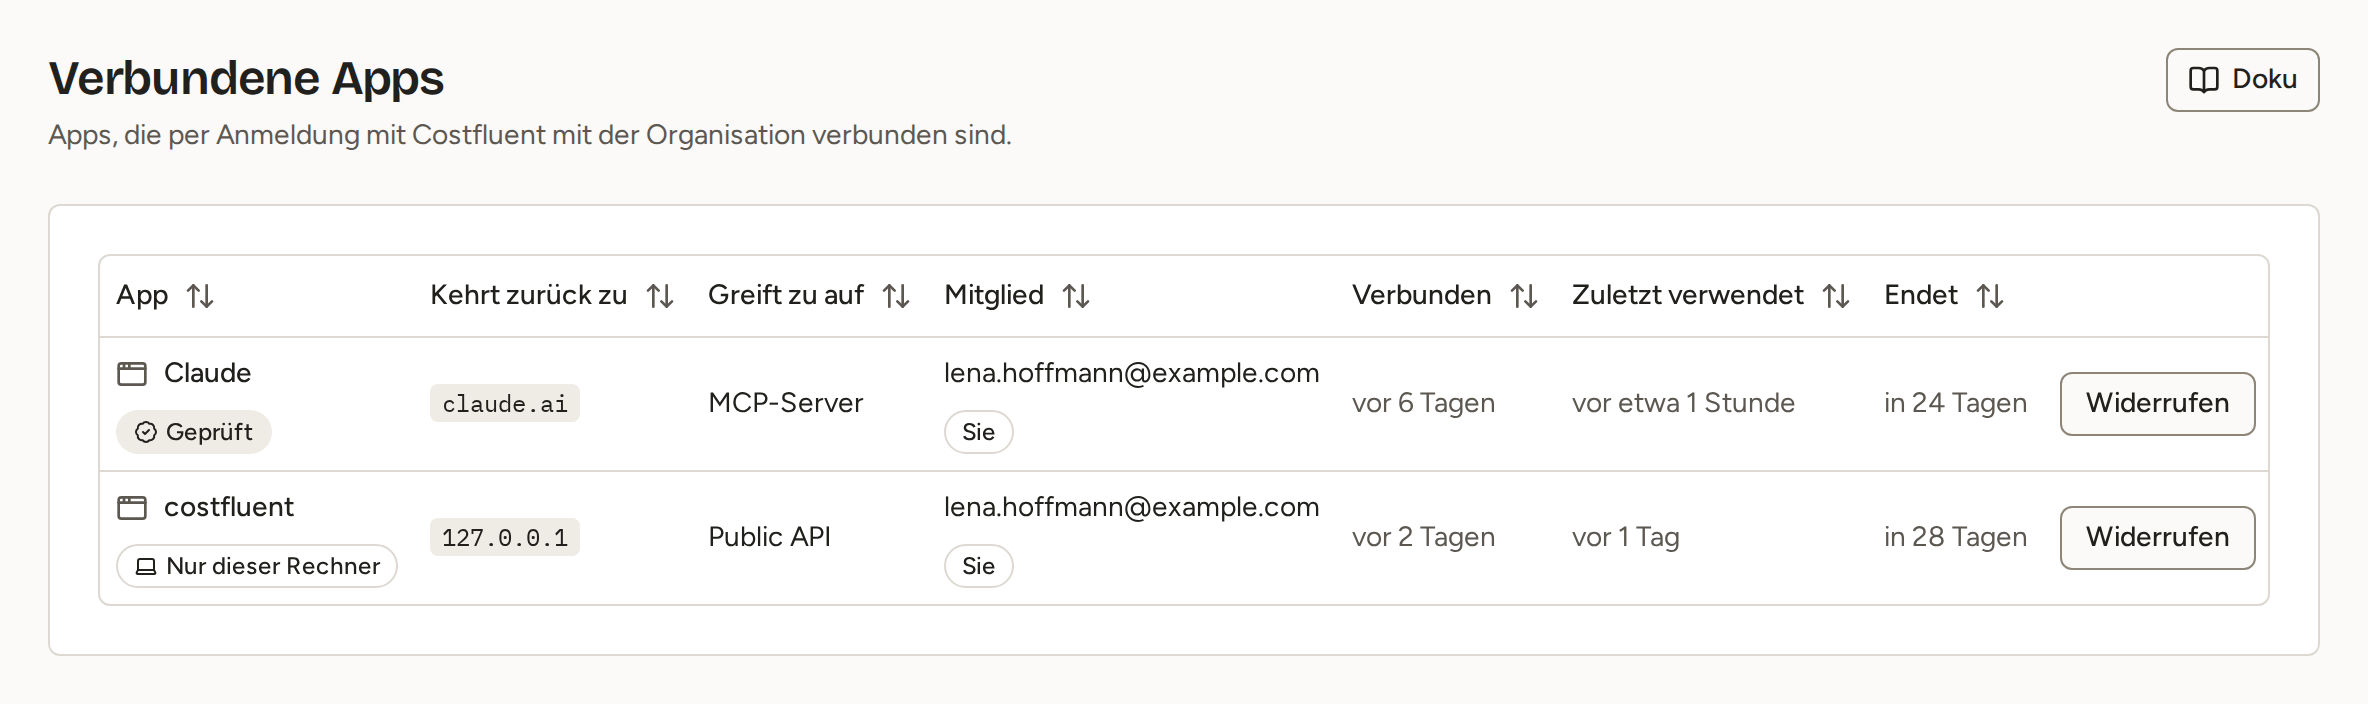
Die Verbindung einer App endet 30 Tage nach der Anmeldung, mit der sie zugelassen wurde, oder 24 Stunden danach, wenn diese Anmeldung über Single Sign-on lief, wie oft die App sie auch nutzt; danach bittet die App Sie, sich neu anzumelden. Sie endet früher, wenn die Sitzung endet, aus der Sie sie zugelassen haben: wenn Sie unter Sitzungen für diese Sitzung Abmelden wählen oder sich in diesem Browser abmelden, wenn Sie in einer anderen Sitzung Überall sonst abmelden wählen, wenn Ihre Organisation die Pflicht zu Single Sign-on einschaltet und diese Sitzung beendet, und wenn diese Sitzung bei ihrem nächsten Verlängerungsversuch abgewiesen wird, weil eine Organisation, der Sie angehören, inzwischen die Zwei-Faktor-Authentifizierung oder Single Sign-on von Ihnen verlangt. Sie endet auch, wenn jede Ihrer Sitzungen beendet wird, und wenn Sie Ihr Passwort ändern, gleich aus welcher Sitzung: wenn Ihr Passwort geändert oder zurückgesetzt wird, wenn sich Ihre E-Mail-Adresse ändert, wenn ein Eigentümer unter Benutzer für Sie Abmelden wählt und wenn Ihr Konto gelöscht wird. Ihre Entfernung aus der Organisation beendet Ihre verbundenen Apps dort. Bis dahin liest die App nie mehr, als Sie dürfen: Eine niedrigere Rolle oder weniger Workspaces gelten ab ihrem nächsten Aufruf, und solange Sie gesperrt sind, werden ihre Aufrufe abgelehnt.
Single Sign-on verbinden
Öffnen Sie Einstellungen, dann Single Sign-on. Costfluent verbindet sich mit jedem OpenID-Connect-Anbieter: Microsoft Entra ID, Google Workspace, Okta, Keycloak, JumpCloud, Authentik und weiteren. Eine Organisation kann je Identitätsanbieter eine Verbindung haben, und jede Verbindung kann mehrere E-Mail-Domains bedienen; eine Domain gehört zu genau einer Verbindung.
- Registrieren Sie Costfluent zuerst bei Ihrem Identitätsanbieter, wie es Verbindung hinzufügen oben sagt: Legen Sie dort eine OpenID-Connect-Webanwendung an, die Ihnen die Client-ID und das Client-Secret für die folgenden Schritte ausstellt, und wählen Sie, wo Ihr Anbieter fragt, wie sich Costfluent authentifiziert, ein Client-Secret, das im Body der Token-Anfrage gesendet wird (
client_secret_post). Den Weiterleitungs-URI gibt es erst in Schritt 8, sobald die Verbindung gespeichert ist. Die Karte verlinkt die Anleitung für jeden Anbieter: Microsoft Entra ID, Google Workspace, Okta, Keycloak, JumpCloud und Authentik. - Geben Sie unter Verbindung hinzufügen die E-Mail-Domain ein, deren Personen sich über Ihren Anbieter anmelden sollen. Weitere Domains fügen Sie der gespeicherten Verbindung hinzu.
- Geben Sie aus Ihrem Anbieter die Discovery-URL (das OpenID-Connect-Discovery-Dokument, meist endend auf
/.well-known/openid-configuration), die Client-ID und das Client-Secret ein. Das Secret wird verschlüsselt in der Datenbank gespeichert und nie wieder angezeigt. Um es später zu wechseln, geben Sie das neue unter Client-Secret an der Verbindung ein und wählen Secret ersetzen: Die Verbindung bleibt aktiviert und erzwungen. Wenn Sie eine Domain, die die Verbindung schon bedient, in diesem Formular erneut speichern, wird die Verbindung neu eingerichtet und bleibt ausgeschaltet, bis Sie sie wieder aktivieren; ihre Domains bleiben bestätigt. - Geben Sie unter Gruppen-Claim den Claim ein, in dem Ihr Anbieter die Gruppennamen sendet, oder lassen Sie ihn leer für
groups. - Wählen Sie die Standardrolle für Personen, die Costfluent anlegt: Betrachter oder Bearbeiter. Eigentümer lässt sich so nicht vergeben.
- Lassen Sie Konten automatisch anlegen eingeschaltet, wenn eine Person bei der ersten Anmeldung ein Konto mit der Standardrolle erhalten soll.
- Wählen Sie Verbindung speichern.
- Kopieren Sie den Weiterleitungs-URI der Verbindung,
https://app.costfluent.com/api/auth/sso/callback/gefolgt von der eigenen ID der Verbindung, und hinterlegen Sie ihn bei Ihrem Anbieter genau so, ohne Platzhalter. Ihr Anbieter lehnt jede Anmeldung über die Verbindung ab, bis er genau diese Adresse kennt. Entfernen Siehttps://app.costfluent.com/api/auth/sso/callback, falls Ihr Anbieter ihn aus einer früheren Einrichtung noch hat: Costfluent verwendet ihn nicht mehr. Speichern Sie die Verbindung erneut, behält sie ihren Weiterleitungs-URI; entfernen Sie die Verbindung und fügen sie neu hinzu, erhält sie einen neuen, den Sie erneut hinterlegen.
Costfluent speichert beim Speichern den Aussteller (Issuer), den das Discovery-Dokument nennt. Jede spätere Anmeldung muss von genau diesem Aussteller kommen; nennt die Discovery-URL einen anderen, meldet sie niemanden mehr an, bis Sie die Verbindung erneut speichern. Wenn Sie eine Verbindung mit einem anderen Aussteller speichern, vergisst Costfluent, mit welchem Anbieterkonto sich jedes Mitglied angemeldet hat, denn die Konten eines neuen Anbieters sind für Costfluent neue Personen: Jedes Mitglied wird bei seiner nächsten Anmeldung erneut über seine Adresse in einer bestätigten Domain zugeordnet und erhält dabei eine E-Mail.
Domains bestätigen
Jede Domain einer Verbindung wird über einen eigenen TXT-Eintrag nachgewiesen, unter Domains an der Verbindung.
- Wählen Sie TXT-Eintrag anzeigen neben der Domain und veröffentlichen Sie ihn im DNS dieser Domain.
- Wählen Sie Domain bestätigen. Wird der Eintrag noch nicht gefunden, warten Sie, bis sich die DNS-Änderung verbreitet hat, und versuchen Sie es erneut.
Der Wert eines Eintrags bestätigt die Domain sieben Tage lang. Bis die Domain bestätigt ist oder diese Tage abgelaufen sind, bleibt der Eintrag mit dem Datum, bis zu dem er gilt, unter der Domain stehen, sodass Sie bei einem späteren Besuch denselben sehen. Neuer TXT-Eintrag ersetzt ihn, und der bereits veröffentlichte Wert bestätigt die Domain dann nicht mehr.
Um eine weitere Domain hinzuzufügen, geben Sie sie unter Domain hinzufügen ein, wählen Domain hinzufügen und bestätigen sie auf dieselbe Weise. Bis dahin meldet sie niemanden an. Eine Verbindung behält mindestens eine Domain; wenn Sie die letzte bestätigte entfernen, wird die Verbindung ausgeschaltet.
Lassen Sie den TXT-Eintrag veröffentlicht, solange die Domain Personen anmeldet. Costfluent fragt ihn täglich ab:
- Fehlt der Eintrag, zeigt das Abzeichen der Domain „Nachweis schlägt fehl, verfällt am“ mit dem Datum, an dem sie verfällt, und jeder Eigentümer der Organisation erhält eine E-Mail. Veröffentlichen Sie den Eintrag vor diesem Datum erneut, oder wählen Sie TXT-Eintrag anzeigen, veröffentlichen Sie den neuen Wert und wählen Sie Domain bestätigen. Dasselbe Abzeichen erscheint, solange Abfragen fehlschlagen, und bei einer Domain, die noch einmal bestätigt werden muss (unten); für sie hilft nur ein neuer Wert mit Domain bestätigen.
- Eine Domain, deren Eintrag bei der ersten täglichen Prüfung 7 Tage nach dem ersten Fehlen noch immer fehlt, verfällt, ebenso eine, deren Abfragen 30 Tage lang fehlgeschlagen sind. Beim Verfallen erhalten die Eigentümer erneut eine E-Mail.
- Eine verfallene Domain meldet niemanden mehr an. War sie die letzte bestätigte Domain der Verbindung, werden Aktiv und Single Sign-on verpflichtend ausgeschaltet, wie beim Entfernen, und Mitglieder melden sich mit Passwort oder Anmeldecode an. Das erneute Bestätigen der Domain schaltet keines von beiden wieder ein: Schalten Sie Aktiv und dann Single Sign-on verpflichtend wieder ein.
- Eine Domain, die bestätigt wurde, bevor Costfluent ihren Eintrag aufbewahrte, muss noch einmal bestätigt werden: Ihre Eigentümer erhalten per E-Mail das Datum, 30 Tage nach der ersten täglichen Prüfung.
Eine Domain, die eine andere Organisation bestätigt hat, lässt sich trotzdem hinzufügen. Bestätigen gelingt erst, wenn der Eintrag dieser Organisation verschwunden ist: Ein Eintrag, der nur Ihren Wert enthält, zählt für die andere Organisation als fehlend, was deren 7 Tage beginnen lässt und ihren Eigentümern eine E-Mail schickt, und sind diese Tage vorbei, lässt ein erneutes Bestätigen die Domain der anderen Organisation verfallen und bestätigt Ihre. Solange der Wert der anderen Organisation noch veröffentlicht ist, wird das Bestätigen mit „The domain is already verified by another organization“ abgelehnt.
Costfluent vertraut der bestätigten Domain: Eine Adresse einer bestätigten Domain der Verbindung meldet sich an, unabhängig davon, was der Anbieter zur Bestätigung der Adresse sagt. So melden sich Microsoft Entra ID (sagt nie etwas dazu) und Keycloak (sagt bei importierten Personen nein) an. Eine Adresse außerhalb aller bestätigten Domains der Verbindung wird abgelehnt. Verknüpft die erste Anmeldung ein bereits bestehendes Costfluent-Konto, schreibt Costfluent eine E-Mail an diese Adresse.
Aktivieren und erzwingen
Die Schalter der Verbindung werden der Reihe nach verfügbar: zuerst wird eine Domain bestätigt, dann Aktiv, dann Single Sign-on verpflichtend.
- Aktiv erlaubt Personen der bestätigten Domains der Verbindung die Anmeldung über Ihren Anbieter.
- Single Sign-on verpflichtend lässt alle sich darüber anmelden und beendet jede andere Sitzung außer denen der Notfall-Eigentümer: Eigentümer mit Passwort und zweitem Faktor, die von Single Sign-on ausgenommen sind. Ohne mindestens einen Notfall-Eigentümer lehnt Costfluent das Einschalten ab und nennt den Grund.
- Notfall-Eigentümer, sichtbar sobald die Domain bestätigt ist, listet die Eigentümer der Organisation mit je einem Schalter. Ein Eigentümer lässt sich erst kennzeichnen, wenn er ein Passwort und einen zweiten Faktor oder Passkey hat; bis dahin steht in seiner Zeile „Benötigt ein Passwort und einen zweiten Faktor oder Passkey“. Solange bei einer Verbindung Single Sign-on verpflichtend eingeschaltet ist, lässt sich der letzte Notfall-Eigentümer bei keiner Verbindung abwählen und auch nicht sperren, und er kann die Authenticator-App oder einen Passkey nicht entfernen, wenn ihm danach keines von beiden bliebe.
Solange die Verbindung Aktiv ist, schickt die Anmeldeseite eine Person mit einer Adresse an einer ihrer Domains zum Anbieter, sobald sie ihre E-Mail-Adresse eingegeben hat. Die Registrierungsseite tut das nur, solange Konten automatisch anlegen eingeschaltet oder Single Sign-on verpflichtend ist; andernfalls registriert sich eine Person ohne Konto mit Passwort, denn der Anbieter würde sie nur auffordern, um eine Einladung zu bitten. Ist Single Sign-on verpflichtend, schickt auch eine Registrierung mit Passwort an diesen Domains die Person zum Anbieter, statt ein Konto anzulegen, und eine Einladung an eine solche Adresse wird durch die Anmeldung dort angenommen.
Verbindung entfernen lässt Personen ihrer Domains sich wieder mit Passwort anmelden.
Gruppen Teams zuordnen
Unter Zuordnung von Gruppen zu Teams:
- Geben Sie die Gruppe beim Identitätsanbieter so ein, wie Ihr Anbieter sie sendet.
- Wählen Sie das Team.
- Wählen Sie Zuordnung hinzufügen.
Jede Anmeldung über die Verbindung bringt die Person in die Teams, denen ihre Gruppen zugeordnet sind, und nimmt sie aus einem zugeordneten Team wieder heraus, sobald die Gruppe fehlt. Die Rolle der Person in einem zugeordneten Team folgt ihrer Rolle in der Organisation, auch wenn Sie diese später ändern, und lässt sich nicht von Hand setzen, weder im Produkt noch über die API. Ein Team, dem jemand von Hand hinzugefügt wurde, bleibt unverändert.
Ihr Anbieter muss die Gruppen in dem Claim senden, den die Verbindung liest (groups, sofern Sie keinen anderen Gruppen-Claim eintragen), im ID-Token oder über userinfo, und die Namen müssen exakt übereinstimmen. Keycloak sendet Pfade wie /engineering, Google Workspace sendet gar keine Gruppen; ordnen Sie diese Personen von Hand zu. Microsoft Entra ID sendet die Objekt-IDs der Gruppen und lässt den Claim bei einer Person in mehr als 200 Gruppen weg. Costfluent fügt bei dieser Anmeldung dann kein Team hinzu und entfernt nur ein Team, dessen Zuordnung Sie gelöscht oder geändert haben. Damit der Claim klein bleibt, weisen Sie in Entra ID die zugeordneten Gruppen der Anwendung zu und beschränken den groups-Claim auf „Groups assigned to the application“; eine Person in mehr als 200 dieser Gruppen erhält trotzdem keinen Claim.
Mit SCIM bereitstellen
Mit der SCIM-Bereitstellung legt Ihr Identitätsanbieter die Personen der bestätigten Domains einer Verbindung an, sperrt und entfernt sie und nimmt sie in Teams auf, ohne dass jemand sie einlädt. Costfluent spricht SCIM 2.0 mit Okta und Microsoft Entra ID. Unter Bereitstellung (SCIM) an der Verbindung:
- Bestätigen Sie eine Domain der Verbindung und wählen Sie dann Token erzeugen.
- Kopieren Sie die SCIM-Basis-URL und das Token unter Ihr SCIM-Token und wählen Sie dann Fertig. Das Token wird nur dieses eine Mal angezeigt.
- Schalten Sie in Okta die SCIM-Bereitstellung der Anwendung ein, tragen Sie die Basis-URL als SCIM connector base URL ein,
userNameals eindeutigen Bezeichner der Benutzer und das Token als Bearer-Token im HTTP-Header, und erlauben Sie dann das Übertragen neuer Benutzer, von Profiländerungen und von Gruppen. Stellen Sie in Microsoft Entra ID den Bereitstellungsmodus der Unternehmensanwendung auf automatisch, tragen Sie die Basis-URL als Mandanten-URL und das Token als geheimes Token ein und testen Sie die Verbindung. - Weisen Sie die Personen und Gruppen bei Ihrem Anbieter der Anwendung zu.
Der Abschnitt zeigt dann Verbunden, seit wann, und wann der Anbieter das Token Zuletzt verwendet hat. Was die Bereitstellung ändert:
- Eine Person, deren Adresse zu einer bestätigten Domain der Verbindung gehört, wird Mitglied mit der Standardrolle der Verbindung, im Team Everyone, und ihre Adresse gilt bei ihrer ersten Anmeldung über Single Sign-on als bestätigt. Eine Adresse außerhalb der bestätigten Domains wird abgelehnt, ebenso eine Person, die schon Mitglied ist; eine eingeladene oder entfernte Person wird Mitglied.
- Wenn Sie eine Person beim Anbieter deaktivieren oder ihre Zuweisung aufheben, wird sie gesperrt, und wenn Sie sie wieder aktivieren, kehrt sie zurück, außer sie wurde in Costfluent mit Sperren gesperrt: Dann bleibt sie gesperrt, bis jemand Reaktivieren wählt; bei einer eingeladenen Person, die noch nicht beigetreten ist, endet damit ihre Einladung, sodass ihr Link nicht mehr funktioniert, und wenn Sie sie aktivieren, wird sie Mitglied; wenn Sie sie löschen, wird sie aus der Organisation und jedem Team entfernt. Der letzte aktive Eigentümer der Organisation wird nie gesperrt oder entfernt.
- Eine Gruppe, die der Anbieter überträgt, wird zu einem Team: dem Team, dem die Verbindung diese Gruppe unter Zuordnung von Gruppen zu Teams schon zuordnet, sonst dem Team gleichen Namens, sonst einem neuen Team. Die Personen, die sie hinzufügt, haben dort ihre Rolle in der Organisation, und wer dem Team von Hand hinzugefügt wurde, wird nie entfernt. Wenn Sie die Gruppe beim Anbieter löschen, verlassen ihre Personen das Team, und das Team bleibt.
- Solange die Bereitstellung verbunden ist, ändert eine Anmeldung die Teams nicht mehr über den Gruppen-Claim.
- Die Bereitstellung ändert nie die Adresse einer Person, die sie selbst in Costfluent ändert (einen neuen Benutzernamen von Ihrem Anbieter übernimmt Costfluent nicht, der Rest der Änderung gilt trotzdem, auch eine Deaktivierung), macht niemanden zum Eigentümer oder zur integrationsverantwortlichen Person und benennt eine Person nur um, solange sie in keiner anderen Organisation aktives Mitglied ist. Jede Änderung steht im Audit-Protokoll als Ereignis, das mit
scim.beginnt, vorgenommen vom SCIM-Token.
Eine Gruppe muss genau einem Team zugeordnet sein, und ein Team darf nur eine Gruppe aufnehmen. Ihr Anbieter wird bei einer Gruppe abgewiesen, die die Verbindung mehreren Teams zuordnet, und bei einem Team, dem mehrere Gruppen zugeordnet sind, bis Sie eine Zuordnung behalten. Das Team Everyone lässt sich nicht bereitstellen.
Die Bereitstellung, auch die erste Synchronisierung Ihres Anbieters, läuft über ein eigenes Anfragekontingent, getrennt von den API-Token der Organisation, sodass keine Seite die andere bremst. Ist dieses Kontingent aufgebraucht, antwortet Costfluent mit 429 und Retry-After, und Ihr Anbieter versucht es später erneut. Wie das Kontingent funktioniert, steht unter Rate Limits der Public API.
Token widerrufen beendet die Bereitstellung; die Mitglieder und Teammitgliedschaften, die sie angelegt hat, bleiben, und eine Anmeldung wendet wieder die Zuordnung von Gruppen zu Teams an. Verbindung entfernen widerruft das Token ebenfalls. Das Token gehört der Verbindung, nicht dem Eigentümer, der es erzeugt hat, und funktioniert daher weiter, nachdem er die Organisation verlassen hat; hat er eine Kopie behalten, widerrufen Sie es und erzeugen Sie ein neues.
Zwei-Faktor-Authentifizierung verlangen
Ein Eigentümer kann von allen Mitgliedern einen zweiten Faktor verlangen: Öffnen Sie Einstellungen, dann Organisation, schalten Sie unter Zwei-Faktor-Authentifizierung den Schalter Zwei-Faktor-Authentifizierung verlangen ein und bestätigen Sie mit Zwei-Faktor-Authentifizierung verlangen. Das Ausschalten braucht keine Bestätigung. Jede Änderung steht im Audit-Protokoll.
- Ein Mitglied ohne Authenticator-App, das sich mit Passwort, einem verbundenen Konto oder einem Bestätigungslink per E-Mail anmeldet, erhält noch keine Sitzung. Nach einem Passwort gibt es zuerst den E-Mail-Code ein, der die Pflicht nicht erfüllt. Danach sieht es Zwei-Faktor-Authentifizierung einrichten: Es scannt den QR-Code mit seiner Authenticator-App oder fügt Costfluent mit dem geheimen Schlüssel oder In Authenticator-App öffnen hinzu, gibt deren sechsstelligen Code ein und sieht danach einmalig zehn Wiederherstellungscodes unter Wiederherstellungscodes speichern. Weiter meldet es an.
- Eine Anmeldung mit Single Sign-on ist von der Anforderung der Organisation ausgenommen, über deren Identitätsanbieter sie lief: Dieser Anbieter ist der starke Faktor. Verlangt eine andere Organisation, der Sie angehören, Zwei-Faktor-Authentifizierung, fragt die Anmeldung trotzdem nach dem Code der App oder nach der Einrichtung oben, bevor Sie hineinkommen.
- Eine Anmeldung mit Passkey ist ausgenommen, wenn das Gerät geprüft hat, wer Sie sind, mit PIN, Fingerabdruck oder Gesicht: Dann ist der Passkey der starke Faktor. Ein Sicherheitsschlüssel, der nur eine Berührung verlangt, zählt wie ein Passwort; seine Anmeldung fragt nach dem Code der App oder nach der Einrichtung oben. Wenn Sie eine Authenticator-App haben, fragt eine solche Anmeldung nach deren Code, ob etwas ihn verlangt oder nicht.
- Ein Mitglied, das bereits eine Authenticator-App hat, meldet sich wie bisher an, mit deren Code nach dem Passwort.
- Ein Mitglied, das sie noch einrichten muss, kann keine Sitzung verlängern. Sitzungen, die es vor der Pflicht geöffnet hat, enden daher innerhalb von 15 Minuten, und die nächste Anmeldung fordert die Einrichtung.
- Ein Mitglied, das eine Authenticator-App hat, dessen Sitzung aber ohne deren Code begann, mit einem Sicherheitsschlüssel nur per Berührung, einem Bestätigungslink per E-Mail oder über Single Sign-on beim Identitätsanbieter einer anderen Organisation, kann diese Sitzung ebenfalls nicht verlängern; die nächste Anmeldung fragt nach dem Code der App.
- Wer mehreren Organisationen angehört, richtet sie ein, sobald eine davon sie verlangt.
- API-Tokens funktionieren weiter: Die Pflicht gilt für die Anmeldung, nicht für die Public API. Ein Token, das vor dem Einschalten der Pflicht erstellt wurde, auch von einem Mitglied, das noch keinen zweiten Faktor hat, funktioniert, bis es abläuft oder ein Eigentümer es widerruft. Verbundene Apps dagegen enden erst, wenn die Sitzung, aus der sie zugelassen wurden, bei ihrem nächsten Verlängerungsversuch wegen der Pflicht abgewiesen wird; das Einschalten der Pflicht allein beendet keine, und das Mitglied verbindet sie nach der nächsten Anmeldung neu. Siehe Authentifizierung bei der Public API.
- Die Pflicht gilt auch für Mitarbeitende eines Partners, die die Organisation verwalten, und zwar wie bei Mitgliedern für die Sitzung, die sie nutzen. Um sie zu öffnen, brauchen sie eine Sitzung, die mit dem Code ihrer Authenticator-App begann, eine Anmeldung mit Passkey, der geprüft hat, wer sie sind, oder eine Sitzung über Single Sign-on, während in ihrem Konto eine Authenticator-App eingerichtet ist. Ohne Authenticator-App weist die Organisation sie mit "Diese Organisation verlangt die Zwei-Faktor-Authentifizierung. Richten Sie für Ihr Konto eine Authenticator-App ein, um sie zu öffnen." und dem Link Authenticator-App einrichten ab, der den Abschnitt oben unter Sicherheit öffnet. Mit einer App, aber in einer Sitzung, die ohne deren Code begann, mit Passwort und E-Mail-Code, einem verbundenen Konto, einem Sicherheitsschlüssel nur per Berührung oder einem Bestätigungslink per E-Mail, weist die Organisation sie mit "Melden Sie sich zu Ihrer Sicherheit erneut an, bevor Sie diese Änderung vornehmen." ab; eine neue Anmeldung mit dem Code der App lässt sie hinein. Die eigene Organisation dieser Mitarbeitenden und die übrigen vom Partner verwalteten Organisationen bleiben ihnen offen.